W czwartek 29 października 2026 roku wieczorem doszło do prawdopodobnie największego w historii włamania na giełdę kryptowalut. Z gorących portfeli Binance w sieci Ethereum w ciągu 40 minut wypłynęło około 3,4 mld dolarów w kilkudziesięciu tokenach. Współzałożyciel giełdy Changpeng Zhao (CZ) napisał, że wygląda to na włamanie na Binance, ale środki użytkowników są bezpieczne. Sama giełda na razie mówi tylko o „potencjalnym problemie z bezpieczeństwem” i nie potwierdziła strat.
Nie opieramy się wyłącznie na doniesieniach z mediów społecznościowych. Przeanalizowaliśmy transakcje bezpośrednio na blockchainie Ethereum: sprawdziliśmy, jak atakujący przejął kontrolę nad portfelem, co dokładnie wypłynęło, ile zablokowali emitenci stablecoinów i jak zareagował rynek. Na końcu wyjaśniamy, co powinien zrobić użytkownik Binance i jak w ogóle chronić kryptowaluty przed takimi zdarzeniami. Stan na 29 października 2026 roku, godz. 23:00. Sytuacja się rozwija, tekst będziemy aktualizować.
Najważniejsze w skrócie
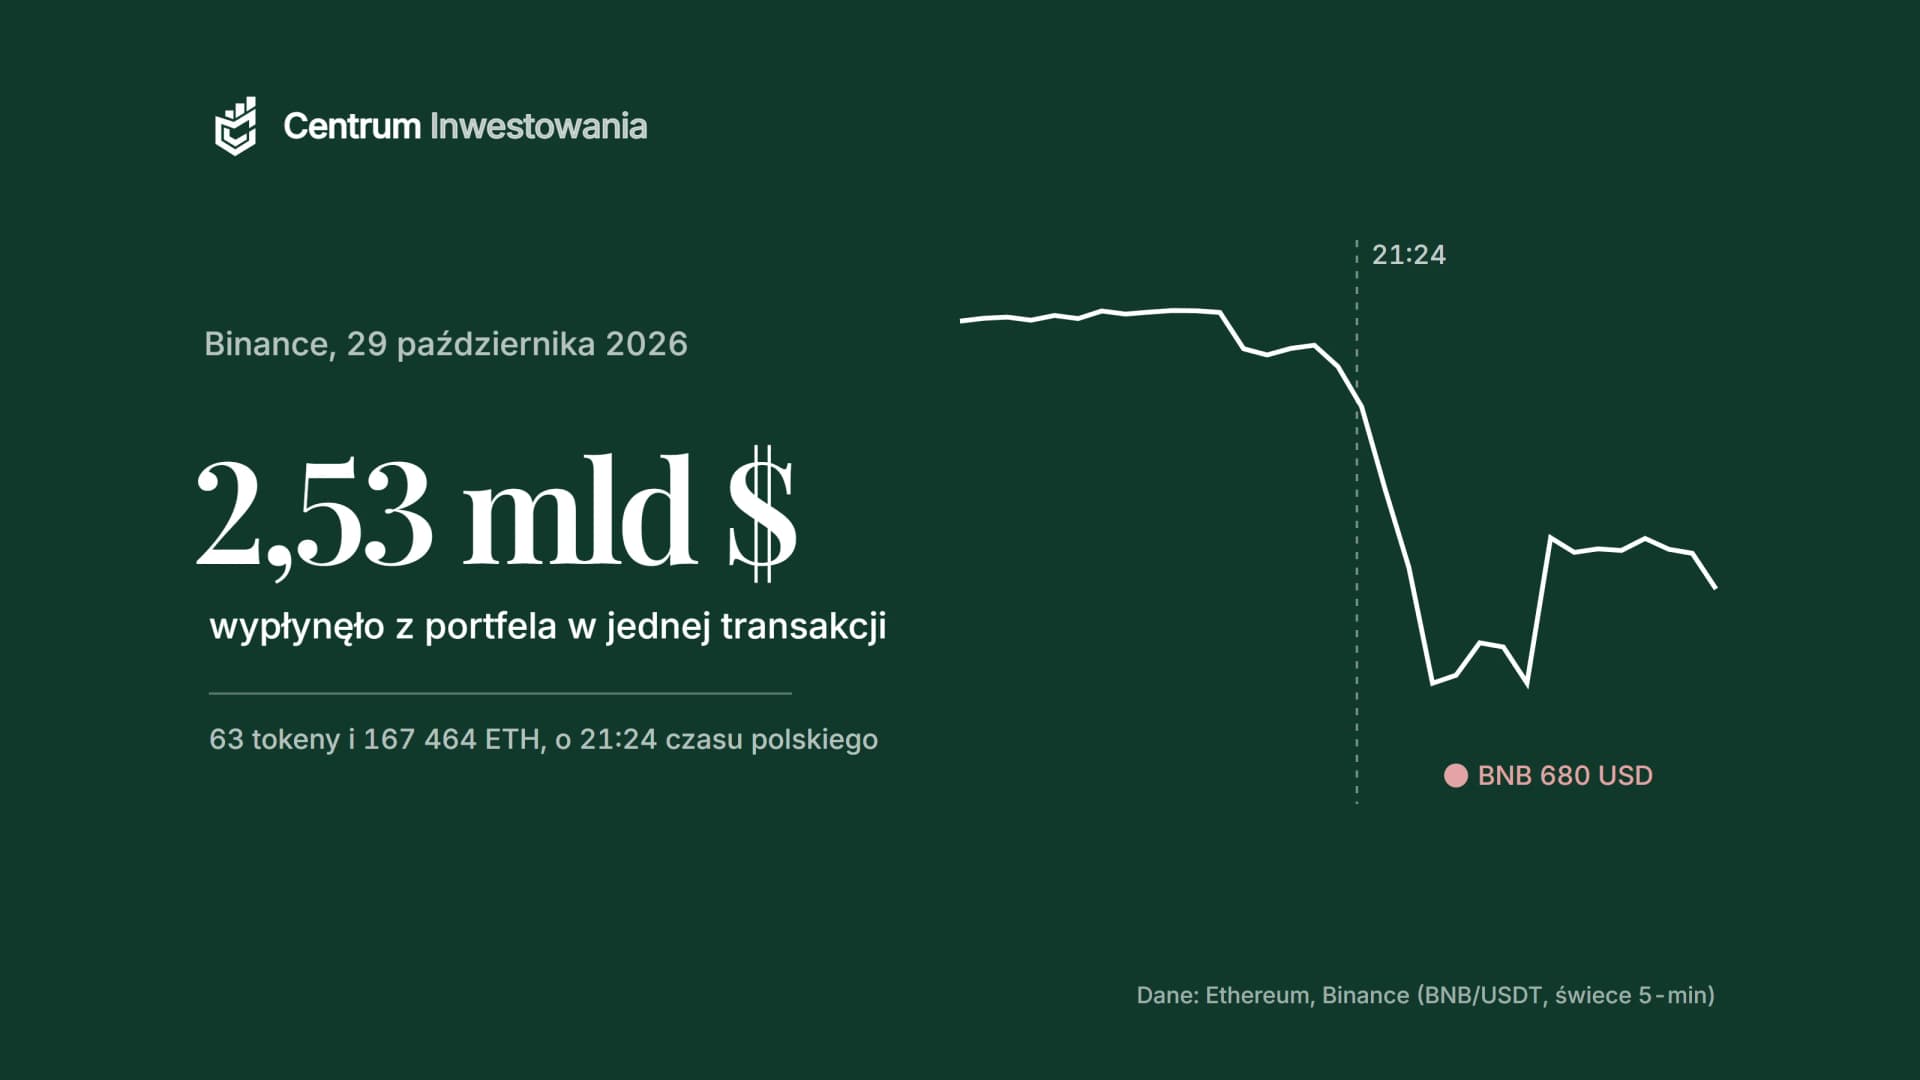
- O 21:24 czasu polskiego jedna transakcja opróżniła portfel oznaczany jako „Binance 14”. Wypłynęły 63 tokeny i 167 464 ETH, warte według naszych wyliczeń około 2,53 mld USD.
- Łącznie w sieci Ethereum odpłynęło około 3,4 mld USD, w tym 823 mln USDC z innego portfela giełdy.
- Atak wykorzystał mechanizm EIP-7702. Portfel giełdy dostał podpisaną autoryzację, która pozwoliła atakującemu wykonać w nim własny kod. Taki podpis wymaga klucza prywatnego portfela.
- Tether i Circle zablokowały 1,8 mld USD: 975 mln USDT i 823 mln USDC na adresie odbiorcy. Sprawdziliśmy to w kontraktach obu stablecoinów.
- BNB spadł w kilka minut o ponad 8%, do 680 USD. Bitcoin i ether straciły od 3 do 4,5%.
- Binance nie wstrzymał handlu. Publiczny status systemu giełdy pokazywał wieczorem normalne działanie, a firma ostrzega przed oszustami podszywającymi się pod jej obsługę.
Włamanie na Binance: co się stało 29 października
Pierwsze sygnały pojawiły się na platformie X. Badacz blockchaina publikujący jako Spreek zauważył, że z portfela powiązanego z Binance wypływają ogromne kwoty na nowo utworzony adres, a operację wywołał kontrakt opłacony przez mikser Tornado Cash. Serwis Etherscan oznaczył później adres wysyłający jako „Binance Hot Wallet Exploiter”.
Sprawdziliśmy historię tego adresu (0x7C86…5CA0) w danych sieci Ethereum. Widać w niej przygotowania trwające cały dzień:

- 03:28 – adres wdraża pierwszy kontrakt.
- 14:51 i 17:20 – próby generalne. Ten sam adres wysyła autoryzacje EIP-7702 dla trzech innych portfeli, a po kilkudziesięciu minutach wywołuje w nich kod, który przelewa środki dalej.
- 16:59 – wdrożenie kontraktu, który wieczorem posłuży do wypłaty.
- 21:20 – autoryzacja EIP-7702 dla portfela „Binance 14” (adres 0x28C6…1d60), jednego z największych gorących portfeli giełdy w sieci Ethereum.
- 21:24 – główna transakcja. W jednym bloku portfel przelewa na nowy adres 0x5227…2F8C wszystkie najważniejsze tokeny.
- 21:41-22:04 – trzy kolejne wywołania wyprowadzają resztę, m.in. 3,9 mln USDT i 1 700 ETH.
Według serwisu FinanceFeeds w tym samym czasie z innego gorącego portfela Binance wypłynęło łącznie 823 mln USDC. Saldo tego stablecoina na adresie odbiorcy potwierdziliśmy w kontrakcie USDC.
Ile wypłynęło z portfeli Binance
Główna transakcja z 21:24 (hash 0x53bd…e2f3, blok 26 300 770) zawiera 64 przelewy: 63 tokeny i ether. Policzyliśmy jej wartość po kursach z giełdy Binance z godziny 21:00, czyli tuż sprzed ataku.

| Aktywo | Ilość | Wartość |
|---|---|---|
| USDT | 1 615 409 499 | 1,62 mld USD |
| ETH | 167 464 | 391 mln USD |
| wBETH (ETH w stakingu na Binance) | 29 934 | 78 mln USD |
| RLUSD | 62 597 240 | 63 mln USD |
| XAUt (tokenizowane złoto) | 11 372 | 46 mln USD |
| UNI | 6 189 796 | 44 mln USD |
| Pozostałe 58 aktywów | - | 293 mln USD |
| Razem | - | 2,53 mld USD |
Do tego doszły kolejne wypłaty z tego portfela (około 8 mln USD) i 823 mln USDC z drugiego portfela. W sumie w sieci Ethereum odpłynęło więc około 3,36 mld USD. Media podają też łączne kwoty z kilku blockchainów, sięgające 3,55 mld USD, ale tych transakcji nie weryfikowaliśmy. Jeśli straty się potwierdzą, włamanie na Binance będzie największym atakiem na giełdę kryptowalut w historii, ponad dwa razy większe niż atak na Bybit z lutego 2025 roku.
Jak przeprowadzono atak: EIP-7702 krok po kroku
Najciekawsze w tej sprawie jest to, jak atakujący przejął kontrolę nad portfelem. Nie widać tu klasycznego przelewu podpisanego przez giełdę. Wszystkie transakcje wysłał adres atakującego, a portfel giełdy „sam” wykonał przelewy. Umożliwił to mechanizm EIP-7702, wprowadzony do sieci Ethereum aktualizacją Pectra w maju 2025 roku.

Czym jest EIP-7702
Zwykły portfel w sieci Ethereum to adres kontrolowany przez klucz prywatny. Może wysyłać przelewy, ale nie ma własnego kodu. EIP-7702 pozwala takiemu portfelowi „wypożyczyć” kod dowolnego inteligentnego kontraktu. Służy to wygodzie: portfel może na przykład wykonać kilka operacji w jednej transakcji albo pozwolić komuś innemu zapłacić za nią opłatę. Warunek jest jeden: właściciel portfela musi podpisać autoryzację swoim kluczem prywatnym.
Co zrobił atakujący
O 21:20 adres atakującego wysłał do sieci transakcję typu 4 (to właśnie format EIP-7702) z autoryzacją dla portfela „Binance 14”. Od tej chwili portfel giełdy wykonuje kod kontraktu 0x63e8…6fae. Sprawdziliśmy to: kod portfela po ataku zaczyna się od znacznika 0xef0100, po którym następuje adres tego kontraktu. Delegacja jest nadal aktywna. Cztery minuty później atakujący wywołał ten kod i portfel jednym ruchem przelał wszystko na nowy adres.
Wniosek jest istotny: autoryzacja EIP-7702 nie zadziała bez ważnego podpisu kluczem portfela. Atakujący musiał więc w jakiś sposób uzyskać taki podpis, czyli przejąć klucz albo system, który go używa, lub skłonić ten system do podpisania spreparowanej wiadomości. Nie wiemy jeszcze, która z tych dróg została użyta. To powinien wyjaśnić raport Binance.
Warto dodać dwie okoliczności, choć nie wiadomo, czy mają związek z atakiem. Dzień wcześniej, 28 października, Binance prowadził zapowiedzianą godzinną przerwę techniczną w portfelach sieci Ethereum. A według FinanceFeeds 27 października giełda informowała, że w poprzednim tygodniu zablokowała kilka ataków powiązanych z Koreą Północną.
Co udało się zamrozić
Duża część łupu to stablecoiny, czyli tokeny powiązane z dolarem. Ich emitenci mają w kontraktach wbudowaną czarną listę i mogą zablokować środki na wskazanym adresie. Tak też się stało. Sprawdziliśmy oba kontrakty około 22:40: adres odbiorcy 0x5227…2F8C jest na czarnej liście USDT (funkcja isBlackListed) i USDC (isBlacklisted). Leży na nim 975,07 mln USDT i 823,00 mln USDC, których nie da się ruszyć.

Blokady objęły jednak tylko część środków. Z 1,62 mld USDT atakujący zdążył przed blokadą przesłać dalej około 644 mln USDT. Według Cointelegraph zaczął też sprzedawać USDT na zdecentralizowanych giełdach. Etheru, tokenów takich jak UNI czy LINK i większości pozostałych aktywów nie da się zamrozić w ten sposób. To w sumie około 920 mln USD. Ze 167 464 ETH na adresie odbiorcy zostało około 1 708 ETH, resztę przesłano dalej.
CZ podziękował na X obu firmom i podał, że Tether zablokował około 971 mln USD, a Circle 823 mln USD. Drobna różnica wobec naszego odczytu (975 mln USDT) wynika prawdopodobnie z tego, że do adresu dopłynęły jeszcze kolejne USDT po pierwszej blokadzie.
Reakcja rynku: BNB w dół o ponad 8%
Rynek zareagował w ciągu minut. Najmocniej spadł BNB, token powiązany z giełdą. Między 21:20 a 21:50 jego cena na Binance spadła z ok. 740 do 680 USD, czyli o ponad 8%. Bitcoin i ether straciły w tym czasie od 3 do 4,5%, a według PANews w ciągu godziny zlikwidowano pozycje lewarowane warte 629 mln USD, prawie wyłącznie długie.

Część strat szybko odrobiono. Około 23:40 BNB był o 4,6% niżej niż przed atakiem, ether o 2%, a bitcoin o 1,5%. To dużo mniejsza reakcja niż przy upadku giełdy FTX w 2022 roku. Rynek zakłada na razie, że Binance pokryje straty z własnych środków.
Czy środki użytkowników Binance są bezpieczne
Oficjalnie Binance nie potwierdził jeszcze, czy doszło do straty. Rzecznik giełdy powiedział Cointelegraph, że firma bada „potencjalny problem z bezpieczeństwem” i nie potwierdziła wpływu na środki użytkowników. Współzałożycielka giełdy Yi He napisała, że zespoły bezpieczeństwa analizują sprawę, aktualizacje pojawią się tylko w oficjalnych kanałach Binance, a środki użytkowników są bezpieczne („Funds are SAFU”).
CZ, który nie zarządza już giełdą, ale pozostaje jej udziałowcem, napisał, że oczekuje pełnego pokrycia strat użytkowników. Zaznaczył, że to jego opinia, a nie zobowiązanie spółki.
Fundusz SAFU i rezerwy giełdy
Binance ma fundusz awaryjny SAFU (Secure Asset Fund for Users), utworzony w 2018 roku z części opłat transakcyjnych. W lutym 2026 roku giełda zamieniła go w całości na bitcoiny: zgodnie z jej komunikatem fundusz ma 15 000 BTC, czyli przy obecnym kursie około 1,2 mld USD. To mniej niż niezamrożona część odpływu, ale giełda tej wielkości ma też własne rezerwy i zyski. W 2019 roku, po kradzieży 7 074 BTC, Binance pokrył całą stratę z SAFU i użytkownicy nic nie stracili.
Pamiętaj jednak, że SAFU to dobrowolne zabezpieczenie giełdy, a nie gwarancja jak w banku. Środki na giełdzie kryptowalut nie są objęte Bankowym Funduszem Gwarancyjnym ani podobnym systemem.
Największe włamania na giełdy kryptowalut w historii
Włamania na giełdy zdarzają się regularnie od początku istnienia rynku kryptowalut. Zestawiliśmy największe z nich, licząc wartość skradzionych środków w dniu ataku. Pominęliśmy ataki na mosty między blockchainami i protokoły DeFi, bo to nie są giełdy.

| Rok | Giełda | Skradziono | Co się stało |
|---|---|---|---|
| 2014 | Mt. Gox | ok. 850 tys. BTC (ok. 470 mln USD) | Kradzieże trwające latami, giełda upadła, a wierzyciele czekali na zwrot ponad 10 lat |
| 2018 | Coincheck | 523 mln NEM (ok. 534 mln USD) | Tokeny trzymane w gorącym portfelu, giełda oddała klientom równowartość w jenach |
| 2019 | Binance | 7 074 BTC (ok. 41 mln USD) | Hakerzy zdobyli klucze API i kody 2FA użytkowników, strata pokryta z SAFU |
| 2024 | DMM Bitcoin | 4 502 BTC (ok. 305 mln USD) | FBI przypisało atak Korei Północnej, giełda później zakończyła działalność |
| 2024 | WazirX | ok. 230 mln USD | Atak na portfel z wieloma podpisami, wypłaty zamrożone na wiele miesięcy |
| 2025 | Bybit | ok. 1,5 mld USD w ETH | FBI: Korea Północna (TraderTraitor), podmieniony interfejs podpisywania transakcji |
| 2026 | Binance | ok. 3,4 mld USD odpływu (wstępnie) | Autoryzacja EIP-7702 gorącego portfela, 1,8 mld USD zamrożone |
Z tej listy wynikają trzy wnioski. Po pierwsze, ataki są coraz większe, bo giełdy trzymają coraz więcej środków. Według firmy analitycznej Chainalysis w 2025 roku skradziono kryptowaluty warte ponad 3,4 mld USD, a około 59% tej kwoty przypisano grupom z Korei Północnej. Po drugie, celem prawie zawsze są gorące portfele i systemy podpisywania transakcji, a nie sam blockchain. Bitcoin i Ethereum nie zostały „zhakowane”, zaatakowano zabezpieczenia giełd. Po trzecie, los klientów zależy od tego, czy giełdę stać na pokrycie straty: klienci Binance w 2019 roku i Bybit w 2025 roku nie stracili, klienci Mt. Gox czekali na częściowy zwrot ponad dekadę.
Gorący i zimny portfel: dlaczego giełdy tracą pieniądze
Każda giełda dzieli środki klientów na dwie części. Gorący portfel (hot wallet) jest podłączony do internetu i obsługuje bieżące wypłaty, dlatego jego klucze muszą być dostępne dla systemów giełdy. Zimny portfel (cold wallet) jest odłączony od sieci, a przelew z niego wymaga zwykle podpisów kilku osób i fizycznych urządzeń. W zimnych portfelach giełdy trzymają większość środków, a w gorących tylko tyle, ile potrzeba do obsługi wypłat.
„Binance 14” był gorącym portfelem, ale przy skali Binance nawet taki portfel trzymał ponad 2,5 mld USD. To pokazuje problem dużych giełd: im więcej klientów, tym więcej pieniędzy musi być pod ręką i tym bardziej opłaca się atak. Więcej o tym, jak działają portfele i klucze, piszemy w przewodniku Kryptowaluty: co to jest i jak działają oraz w tekście o blockchainie.
Co powinien zrobić użytkownik Binance
Jeśli masz środki na Binance, najważniejsze jest, by nie dać się złapać na oszustwo, które zwykle pojawia się po takich zdarzeniach. Binance sam ostrzegł przed fałszywymi linkami i wiadomościami.
- Nie klikaj w linki z wiadomości, SMS-ów ani e-maili o „zabezpieczeniu konta” czy „przeniesieniu środków”. Binance nie prosi o przesłanie kryptowalut na inny adres ani o podanie hasła czy kodu 2FA.
- Informacje sprawdzaj tylko w oficjalnych kanałach: w aplikacji, na stronie binance.com i na zweryfikowanych kontach giełdy.
- Nie wypłacaj w panice przez nieznane serwisy. Jeśli chcesz wypłacić, zrób to z aplikacji, na własny, sprawdzony adres. Pamiętaj, że w czasie dużego ruchu wypłaty mogą trwać dłużej.
- Włącz zabezpieczenia konta: klucz sprzętowy lub aplikację 2FA zamiast SMS-ów i listę zaufanych adresów do wypłat (whitelist).
- Nie trzymaj wszystkiego na jednej giełdzie. Środki, których nie potrzebujesz do handlu, możesz przenieść do własnego portfela, najlepiej sprzętowego. Wtedy klucz masz tylko Ty, ale też Ty odpowiadasz za jego bezpieczeństwo.
To nie jest rekomendacja wypłaty ani pozostawienia środków na giełdzie. Każda z tych decyzji ma swoje ryzyka: giełda może zostać zaatakowana, ale własny portfel też można stracić, na przykład gubiąc frazę odzyskiwania. Więcej o zagrożeniach piszemy w dziale Kryptowaluty, a o ogólnych zasadach budowania portfela w poradniku Jak zacząć inwestować.
Co z regulacjami w Unii Europejskiej
W Unii Europejskiej giełdy kryptowalut podlegają rozporządzeniu MiCA. Wymaga ono m.in. oddzielenia środków klientów od majątku giełdy i odpowiednich zabezpieczeń technicznych. Przepisy nie chronią jednak przed samym atakiem i nie dają gwarancji zwrotu pieniędzy, tak jak system gwarantowania depozytów w bankach.
Źródła i metoda
Przebieg ataku odczytaliśmy z publicznych danych sieci Ethereum (węzeł RPC i eksplorator Blockscout): historię transakcji adresu 0x7C86…5CA0, logi transakcji 0x53bd…e2f3, kod portfela 0x28C6…1d60 oraz salda i czarne listy w kontraktach USDT i USDC dla adresu 0x5227…2F8C. Wycena tokenów i wykres cen pochodzą z publicznego API giełdy Binance. Wypowiedzi Binance, CZ i badaczy podajemy za Cointelegraph, FinanceFeeds i Bitcoin Sistemi. Dane o włamaniu na Bybit pochodzą z komunikatu FBI, a o skali kradzieży w 2025 roku z raportu Chainalysis. Dane sprawdzamy zgodnie z naszymi zasadami redakcyjnymi, a pojęcia z tekstu wyjaśnia słownik inwestora.
Artykuł ma charakter wyłącznie informacyjny i edukacyjny. Nie jest rekomendacją inwestycyjną ani zachętą do kupna lub sprzedaży jakichkolwiek instrumentów finansowych.
Najczęściej zadawane pytania
Czy Binance został zhakowany?
Wszystko na to wskazuje, ale giełda nie potwierdziła tego oficjalnie. 29 października 2026 roku z jej portfeli w sieci Ethereum wypłynęło około 3,4 mld USD na adres oznaczony przez Etherscan jako „Binance Hot Wallet Exploiter”. Współzałożyciel Binance Changpeng Zhao napisał, że wygląda to na włamanie, a giełda bada „potencjalny problem z bezpieczeństwem”.
Ile pieniędzy ukradziono z Binance?
Według naszych wyliczeń z danych blockchaina w sieci Ethereum odpłynęło około 3,36 mld USD, w tym 2,53 mld USD w jednej transakcji o 21:24 czasu polskiego. Tether i Circle zamroziły z tego 1,8 mld USD. Poza zasięgiem blokad jest około 1,56 mld USD, w tym 644 mln USDT wysłane dalej przed blokadą.
Czy moje środki na Binance są bezpieczne?
Binance i jego współzałożyciele zapewniają, że środki użytkowników są bezpieczne, a giełda działa normalnie. Ostateczną odpowiedź da oficjalny raport giełdy. Binance ma fundusz awaryjny SAFU wart 15 000 BTC, a w 2019 roku pokrył z niego w całości stratę po włamaniu.
Co to jest EIP-7702?
EIP-7702 to mechanizm sieci Ethereum wprowadzony w maju 2025 roku. Pozwala zwykłemu portfelowi wykonywać kod inteligentnego kontraktu, jeśli właściciel podpisze taką autoryzację swoim kluczem prywatnym. W ataku na Binance portfel giełdy dostał taką autoryzację, a kod atakującego przelał z niego 63 tokeny w jednej transakcji.
Dlaczego BNB spadł po włamaniu na Binance?
BNB to token ściśle związany z giełdą Binance, więc problemy giełdy bezpośrednio uderzają w jego cenę. 29 października 2026 roku BNB spadł w ciągu około 30 minut z ok. 740 do 680 USD, czyli o ponad 8%, a do 23:40 odrobił część strat.
Jakie było największe włamanie na giełdę kryptowalut?
Do października 2026 roku największym potwierdzonym włamaniem był atak na giełdę Bybit z 21 lutego 2025 roku, gdy skradziono około 1,5 mld USD w etherze. FBI przypisało go hakerom z Korei Północnej. Jeśli Binance potwierdzi straty z 29 października 2026 roku, ten atak będzie ponad dwa razy większy.